Revolut ujawnia dane po fałszywym żądaniu
Revolut przekazał dane klientów po oszustwie podszywającym się pod urząd. Wyciek objął dokumenty tożsamości i historię transakcji Bitcoin.
Fałszywe żądanie, prawdziwy wyciek
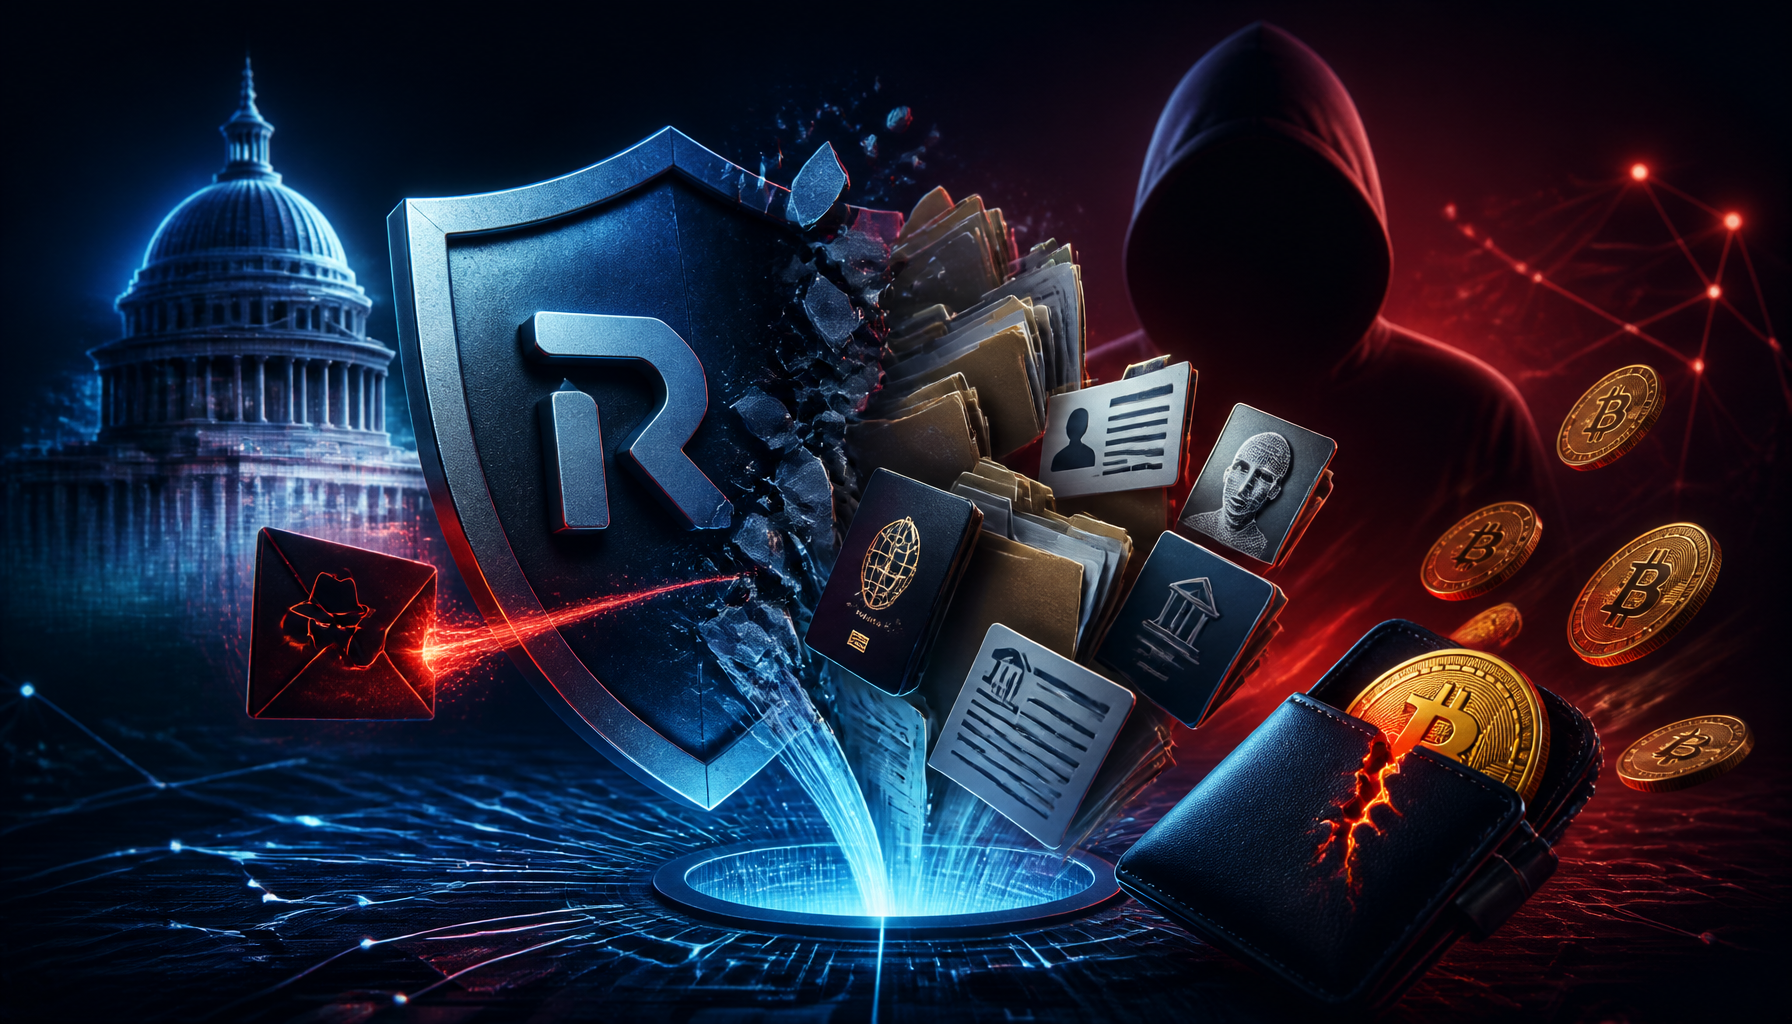
Revolut znalazł się w centrum głośnego incydentu bezpieczeństwa po tym, jak przekazał wrażliwe dane klientów na podstawie sfałszowanego żądania wyglądającego na oficjalną prośbę z agencji rządowej. Sprawa dotyczyła tylko ograniczonej liczby użytkowników, ale zakres ujawnionych informacji był szeroki i szczególnie niepokojący dla osób korzystających z kryptowalut.
Według przekazanych klientom informacji oszuści użyli adresu e-mail opartego na prawdziwej domenie agencji, co sprawiło, że zapytanie przeszło podstawową weryfikację i zostało potraktowane jako autentyczne. Dopiero później okazało się, że chodziło o sophisticated external impersonation scam – złożone oszustwo polegające na podszyciu się pod instytucję publiczną.
Jakie dane trafiły w niepowołane ręce?
Zakres ujawnionych informacji obejmował m.in.:
- imię i nazwisko,
- datę urodzenia,
- zawód,
- adres korespondencyjny,
- adres e-mail i numer telefonu,
- kopie dokumentów tożsamości, takich jak paszport lub prawo jazdy,
- selfie wykorzystane podczas weryfikacji,
- dane finansowe, w tym wyciągi z konta, numery IBAN i oznaczenia portfeli,
- historię wypłat oraz pełną historię transakcji, również w Bitcoinie.
Revolut podkreślił, że nie doszło do naruszenia systemów ani środków klientów, a także że nie wyciekły dane biometryczne związane z rozpoznawaniem twarzy. Mimo to sam zestaw ujawnionych informacji może być wystarczający, by umożliwić kradzież tożsamości albo dalsze próby wyłudzeń.
Dlaczego to szczególnie groźne dla posiadaczy krypto?
W środowisku kryptowalut taki wyciek budzi podwójne obawy. Z jednej strony chodzi o klasyczne ryzyko związane z KYC i przechowywaniem dokumentów tożsamości przez scentralizowane firmy. Z drugiej – o zagrożenie fizyczne. Znani posiadacze większych portfeli kryptowalut coraz częściej obawiają się tzw. wrench attacks, czyli wymuszania dostępu do aktywów przy użyciu presji lub przemocy.
Crypto śledczy ZachXBT zwrócił uwagę, że incydent mógł być wymierzony w osoby o większym majątku, co jeszcze mocniej podnosi ryzyko dla poszkodowanych. W sieci pojawiły się też głosy krytyki sugerujące, że obowiązkowe procedury KYC gromadzą ogromne ilości wrażliwych danych, nie zawsze dając użytkownikom realne korzyści.
Revolut reaguje, ale pytań nie brakuje
Firma poinformowała, że zablokowała użyty adres e-mail i zgłosiła sprawę odpowiedniej agencji, organom ścigania oraz regulatorom. Nie ujawniła jednak, ile osób dotknął incydent ani która instytucja została podszyta.
Wyciek wpisuje się w szerszy trend problemów z bezpieczeństwem danych w sektorze usług finansowych i kryptowalutowych. W ostatnim czasie podobne incydenty dotyczyły także innych podmiotów przechowujących dane użytkowników, co ponownie otwiera dyskusję o tym, jak duże ryzyko niesie centralizacja informacji w jednym miejscu.
Co to oznacza dla rynku?
Choć sam atak nie naruszył sald klientów Revolut, pokazuje on, że największą słabością bywa nie blockchain, lecz warstwa wokół niego: procesy weryfikacyjne, obsługa klienta i przechowywanie dokumentów. Dla użytkowników kryptowalut to kolejny sygnał, że bezpieczeństwo nie kończy się na ochronie seed phrase i portfela, ale obejmuje też dane osobowe, które mogą posłużyć do ataków poza światem on-chain.