FomoPeek z App Store ukradł dane i krypto
Aplikacja udająca narzędzie do monitoringu krypto miała ukryty kod szpiegujący. Śledczy wiążą ją z transferami na prawie 580 tys. USDT.
FomoPeek w App Store okazał się pułapką
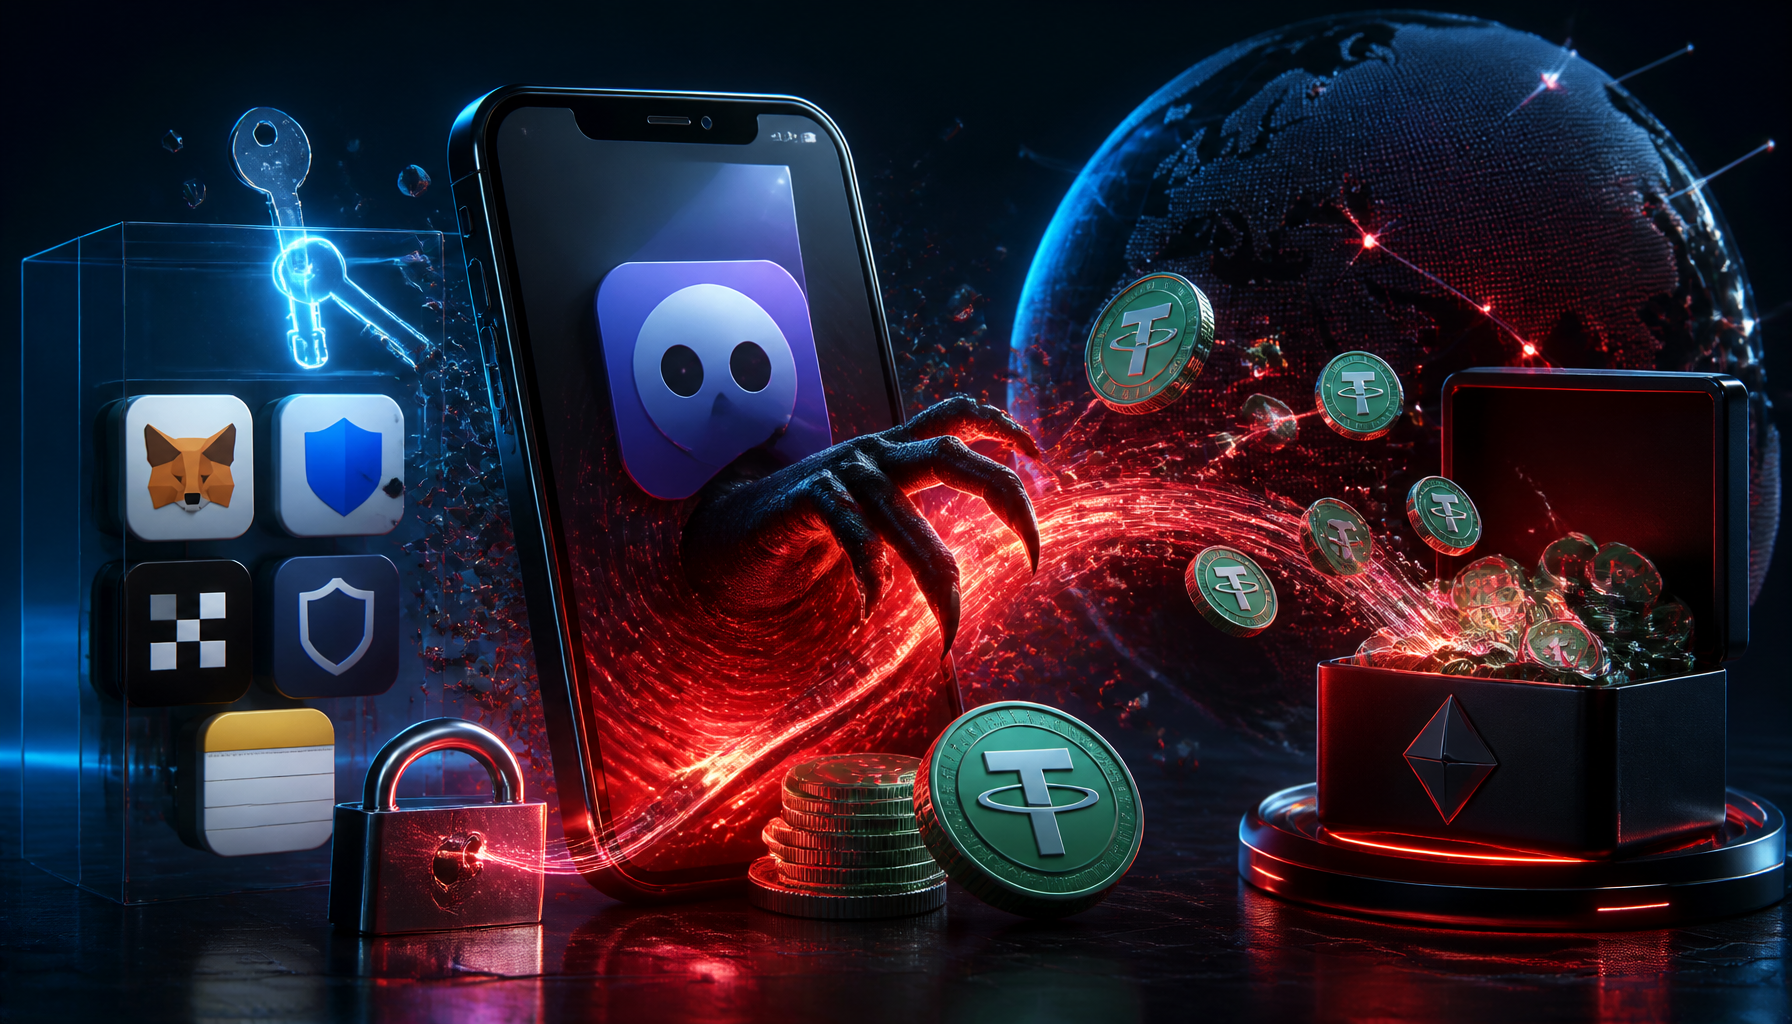
Aplikacja FomoPeek, reklamowana jako narzędzie do monitorowania portfeli krypto w trybie tylko do odczytu, miała w sobie ukryty, złośliwy kod pozwalający na sięganie po dane z innych aplikacji na iPhonie. Z ustaleń zespołów bezpieczeństwa wynika, że po stronie atakującego adresu portfela pojawiły się transfery o łącznej wartości 579 984,34 USDT, czyli niemal 580 tys. dolarów.
Co istotne, problem dotyczył oficjalnych wersji aplikacji dystrybuowanych przez Apple App Store, a nie przerobionych kopii pobranych z nieznanych źródeł.
Jak działał atak
Analiza bezpieczeństwa wykazała, że w wersjach 1.1 i 1.2 znalazły się dwa złośliwe moduły. Zostały one usunięte dopiero w wersji 1.3, opublikowanej później. Wersja 1.0 nie zawierała tych elementów.
Badacze ustalili, że aplikacja mogła:
- korzystać z luk w iOS i wychodzić poza sandbox,
- odczytywać informacje z innych aplikacji,
- pobierać dane z Keychain oraz plików należących do obcych programów,
- komunikować się z zewnętrznym serwerem, który decydował, co ma być zbierane.
W testach laboratoryjnych udało się potwierdzić, że kod był w stanie pobierać dane, w tym zawartość Apple Notes. Nie oznacza to jednak, że każdemu użytkownikowi wykradziono dokładnie te same informacje — chodzi o potwierdzenie możliwości technicznych tego mechanizmu.
Na jakie aplikacje polowano
W konfiguracji ataku wskazano 19 aplikacji mających być celem, w tym znane portfele i narzędzia do notatek. Wśród wymienianych programów znalazły się m.in.:
- MetaMask,
- Trust Wallet,
- SafePal,
- OKX Wallet,
- Apple Notes.
Według ustaleń, złośliwy framework był uruchamiany po starcie aplikacji, a zdalny serwer mógł sterować zarówno eksploitacją, jak i zbieraniem danych. W kodzie pojawiła się też nazwa strategii DarkSwordStrategy, powiązana z wcześniej opisywaną techniką ataku na iOS.
Skąd wzięło się niemal 580 tys. USDT
Śledczy prześledzili przepływy środków i wskazali adres uznany za główny portfel atakującego. To właśnie tam od 15 września zaczęły spływać środki, które później były przesuwane między różnymi blockchainami, zamieniane oraz rozpraszane przez kolejne adresy i usługi.
Część funduszy miała trafić do serwisów takich jak:
- FixedFloat,
- KuCoin,
- cce.cash.
Warto podkreślić, że wskazana kwota 579 984,34 USDT to suma wpływów na adres, a nie ostatecznie potwierdzona wartość aktywów skradzionych wyłącznie za pośrednictwem FomoPeek.
Co to oznacza dla użytkowników
Największe ryzyko dotyczy osób, które zainstalowały wersje 1.1 lub 1.2. Jeśli aplikacja faktycznie uzyskała dostęp do danych z telefonu, samo odinstalowanie programu lub włączenie dodatkowych zabezpieczeń nie cofnie już wykradzionych informacji.
Dlatego zalecenie jest jednoznaczne: użytkownicy potencjalnie zagrożeni powinni traktować swoje:
- seed phrase,
- private keys,
- inne wrażliwe dane logowania
jako możliwie skompromitowane.
Najbezpieczniejszym krokiem ma być utworzenie nowego portfela na czystym, nienarażonym urządzeniu i przeniesienie środków z wcześniej używanych adresów.
Szerszy problem: złośliwe aplikacje w oficjalnych sklepach
Ten incydent pokazuje, że zagrożenie nie ogranicza się do fałszywych stron czy podejrzanych plików instalacyjnych. Nawet aplikacja z oficjalnego sklepu może okazać się nośnikiem złośliwego kodu, jeśli jej twórca wprowadzi ukryte moduły lub wykorzysta lukę w systemie.
Dla użytkowników krypto to ważna przestroga: aplikacja wyglądająca na prosty monitoring portfeli może w praktyce próbować dotrzeć do danych przechowywanych w innych miejscach telefonu. W świecie aktywów cyfrowych to wystarczy, by narazić na ryzyko cały portfel.