XMR1 runął po exploicie wartym 13,5 mln USD
Wrapped Monero XMR1 stracił niemal całą wartość po ataku na klucz wdrożeniowy. Twórca obiecuje zwrot, ale pytania o bezpieczeństwo zostają.
XMR1 niemal wyzerowany po exploicie
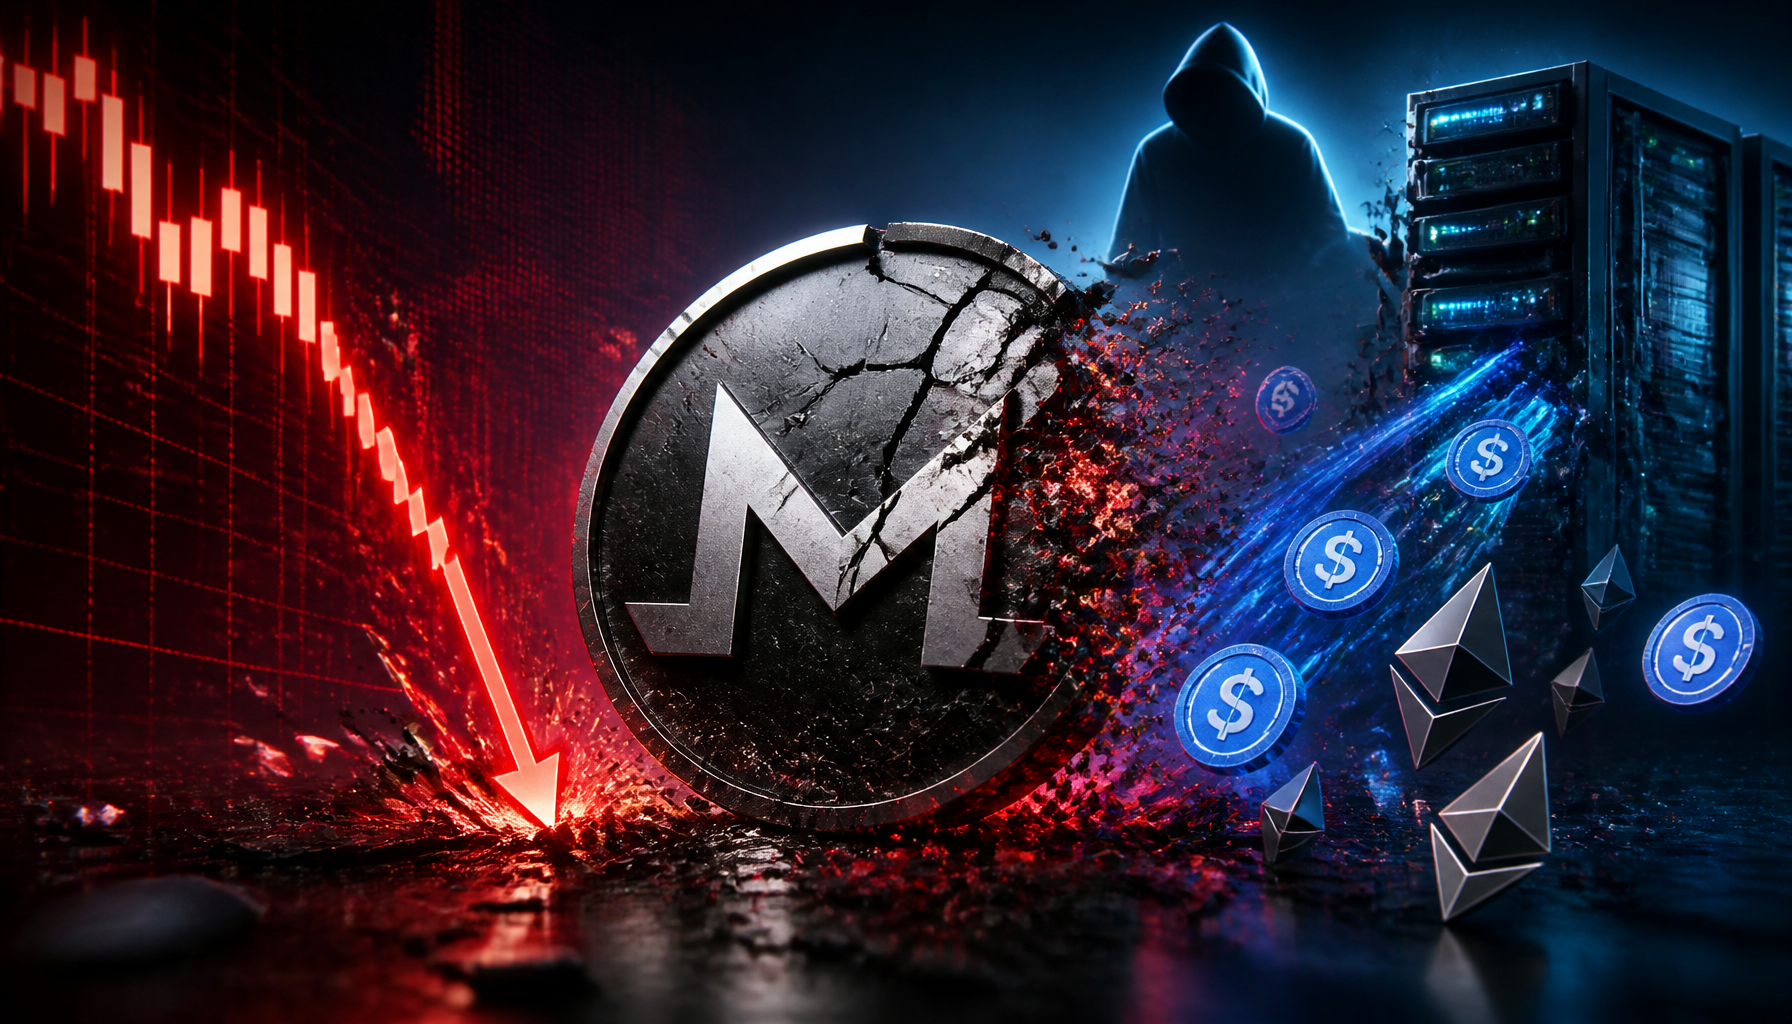
Wrapped Monero token XMR1 załamał się po tym, jak z portfela wdrożeniowego wyprowadzono miliony tokenów i sprzedano je na rynku. W krótkim czasie kurs spadł z około 500 USD do mniej niż 1 USD, co oznacza przecenę rzędu 99%+.
Według analiz on-chain cały incydent przyniósł około 13,5 mln USD w nieautoryzowanych sprzedażach. Najpierw z portfela deployera wysłano 5,2 mln XMR1 do nowego adresu, a następnie część tych środków została wyprzedana na Hyperliquid.
Jak doszło do ataku
Z dostępnych danych wynika, że:
- z portfela związanego z wdrożeniem XMR1 przesunięto 5,2 mln tokenów,
- później sprzedano około 364 tys. XMR1,
- kupujących było 388,
- wpływy zamieniono najpierw na USDC, a następnie na ETH,
- finalnie śledczy wskazali około 7 350 ETH rozproszonych po kilku portfelach.
W praktyce nadpodaż tokena zmiotła jego płynność i doprowadziła do gwałtownego załamania ceny.
Kogo dotyczy problem
XMR1 był wrapped tokenem projektu Wagyu, który miał odwzorowywać ekspozycję na Monero (XMR) w środowisku handlowym powiązanym z Hyperliquid. To ważne rozróżnienie: atak nie dotknął samego blockchaina Monero.
Sam Monero działał normalnie, a jego natywny token nie został zhakowany. Problem dotyczył warstwy pośredniej, czyli mechanizmu emisji i zarządzania tokenem reprezentującym XMR.
Wina po stronie hostingu?
Pseudonimowy twórca Wagyu, znany jako PerpetualCow, stwierdził, że źródłem incydentu mógł być atak na islandzkiego dostawcę hostingu 1984.hosting. Według tej wersji:
- klucz wdrożeniowy XMR1 był kiedyś przechowywany na usuniętym serwerze,
- dostawca mógł nadal posiadać logi lub pliki powiązane z tym serwerem,
- właśnie to miało umożliwić przejęcie dostępu do klucza.
Firma 1984.hosting potwierdziła poważny cyberatak na swoją infrastrukturę i czasowo zawiesiła usługi, ale szczegóły sprawy wciąż pozostają niejasne.
Obietnica zwrotu i restart projektu
PerpetualCow zapowiedział, że osobiście zwróci środki poszkodowanym użytkownikom i że Wagyu zostanie uruchomione ponownie w późniejszym terminie. Na razie nie podano jednak ani harmonogramu, ani konkretnego mechanizmu rekompensat.
To oznacza, że inwestorzy nadal czekają na potwierdzenie, czy deklaracja faktycznie przełoży się na realne wypłaty.
Szerszy problem z wrapped assets
Incydent z XMR1 pokazuje słabą stronę wrapped kryptowalut: nawet jeśli sam bazowy blockchain działa bez zarzutu, to warstwa emitenta, klucze prywatne i proces mintowania tokenów mogą stać się pojedynczym punktem awarii.
W tym przypadku ryzyko nie wynikało z Monero jako sieci, ale z infrastruktury, która miała zapewniać jego reprezentację na innym rynku. To właśnie dlatego takie instrumenty wymagają zaufania do podmiotu kontrolującego klucze i zabezpieczenia.
Co warto zapamiętać
- XMR1 stracił ponad 99% wartości po podejrzanej sprzedaży tokenów.
- Straty oszacowano na około 13,5 mln USD.
- Monero nie zostało zhakowane.
- Twórca Wagyu obiecał zwrot środków i późniejszy restart projektu.
- Sprawa ponownie pokazała, jak duże ryzyko niosą wrapped assets zależne od jednego zestawu kluczy.